(11 พ.ย. 69) ปลัดคลัง เรียกผู้บริหารกรุงไทยถกด่วนบ่ายนี้! เร่งอุดช่องโหว่ไซเบอร์ หลังแฮกเกอร์ใช้ AI โจมตี ข้อมูลผู้โดยสารการบินไทย คลังสั่งแบงก์รัฐ คุมเข้มตลอด 24 ชม. ทุกฝ่ายแนะยกระดับการป้องกันภัยไซเบอร์ “วาระแห่งชาติ” “วาระระดับโลก”
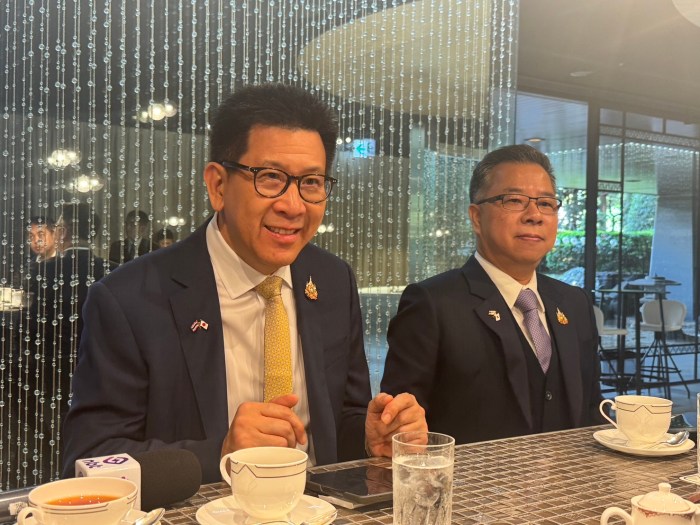
นายลวรณ แสงสนิท ปลัดกระทรวงการคลัง เปิดเผยว่า กรณีข้อมูลผู้โดยสารของการบินไทยถูกแฮกเกอร์ กว่า 60,000 รายการ นั้น ไม่ได้เกิดจากการเจาะระบบของการบินไทยโดยตรง แต่เกิดจากแฮกเกอร์ทำการเจาะระบบขายตั๋วระดับโลก ซึ่งให้บริการผ่านโบรกเกอร์ตัวกลาง บริษัท Amadeus มีสมาชิกสายการบินทั่วโลกใช้งานร่วมกัน ถือเป็นอุทาหรณ์ของความเสี่ยงจากการเชื่อมต่อระบบกับบุคคลที่สาม (Third Party)
“ทุกฝ่ายจำเป็นต้องยกระดับการป้องกันภัยไซเบอร์ให้เป็นวาระแห่งชาติและวาระระดับโลก
ขณะนี้ภัยคุกคามทางไซเบอร์ได้ก้าวสู่ยุคใหม่ ถือเป็นเรื่องใหญ่ ส่งผลกระทบต่อทุกหน่วยงาน เนื่องจากกลุ่มแฮกเกอร์ เปลี่ยนมาใช้ AI โจมตีเจาะระบบ นับว่าต่างจากในอดีตการเจาะระบบจะใช้คนสแกนหาจุดโหว่ เจ้าหน้าที่ยังสามารถตรวจคัดกรองบัญชีที่ผิดปกติได้ แต่ปัจจุบันเปลี่ยนเป็นการใช้ AI ยิงการโจมตีเข้ามาพร้อมกันเป็นล้านบัญชี” ปลัดกระทรวงคลัง กล่าว
ปัญหาดังกล่าวส่งผลให้มนุษย์ไม่สามารถตรวจคัดกรองหรือรับมือได้ทัน ดังนั้น รูปแบบการป้องกันแบบเดิมจึงไม่เพียงพออีกต่อไป และจำเป็นอย่างยิ่ง ต้องนำ AI มาใช้เป็นเครื่องมือในการรับมือกับการโจมตีของ AI กระทรวงคลัง เตรียมนำปัญหาเหล่านี้ หารือร่วมกับธนาคารกรุงไทยและหน่วยงานที่เกี่ยวข้องเพื่อปรับปรุงช่องโหว่โดยเร็วที่สุด รัฐมนตรีคลังมีคำสั่งในที่ประชุมผู้บริหารให้ทุกหน่วยงานในสังกัดเร่งดำเนินการหาทางป้อกัน
นายวินิจ วิเศษสุวรรณภูมิ ผู้อำนวยการสำนักงานเศรษฐกิจการคลัง (สศค.) กล่าวว่า กระทรวงการคลังยืนยันระบบการเงินไทยมีเสถียรภาพ ยืนยันสถาบันการเงินไทยมีระบบสำรองข้อมูล (Manual/Backup) รองรับ ไม่จำเป็นต้องตื่นตระหนกถอนเงินสดออกมาเก็บไว้กับตัว ยอมรับว่ากรมสรรพากรตกเป็นเป้าโจมตีไซเบอร์มาเป็นประจำ เนื่องจากเป็นหน่วยงานจัดเก็บที่มีฐานข้อมูลขนาดใหญ่ของประชาชน
กระทรวงคลังจึงเร่งจัดทำ Hardening เสริมความเข้มแข็งของระบบในทุกหน่วยงาน โดย รัฐมนตรีและปลัดกระทรวงการคลังสั่งการด่วนให้ยกระดับการป้องกัน พร้อมดึงผู้เชี่ยวชาญไซเบอร์ระดับ 10 ร่วมวางระบบ การเตือนภัยไซเบอร์ยุคใหม่มุ่งโจมตีผ่าน Third-party ยอมรับว่าหลายเคสไม่ได้เจาะเข้าหน่วยงานหลักโดยตรง แต่เจาะผ่านผู้ให้บริการภายนอก/พันธมิตรเพื่อเป็นช่องทางเข้าถึงเป้าหมาย
กระทรวงคลังจึงถอดบทเรียนจากปัญหา ในช่วงวิกฤต (Y2K Effect) ในปี ค.ศ. 2000 และเตรียมรับมือ Quantum Computing ชี้ภัยไซเบอร์กระตุ้นให้ธุรกิจรักษาความปลอดภัยเติบโต พร้อมเตือนให้ยกระดับระบบความปลอดภัยให้เท่าทันการมาถึงของควอนตัมคอมพิวเตอร์ อย่างเช่น กรมสรรพากร และหน่วยงานจัดเก็บภาษี ถือเป็นเป้าหมายที่โดนโจมตีทางไซเบอร์อยู่เป็นประจำ ที่ผ่านมาได้มีการทำ Sandbox หรือการทดสอบจำลองเหตุการณ์ถูกโจมตี (คล้ายการซ้อมทางทหาร) เพื่อประเมินและรับมือภัยคุกคาม
หน่วยงานในสังกัดกระทรวงการคลัง รวมถึงสถาบันการเงินเฉพาะกิจของรัฐ (SFIs) มีการถือมาตรฐานความปลอดภัยระดับสูง เช่น สถาบันคุ้มครองเงินฝากได้มีการประชุมร่วมกัน เพื่อนำบทเรียนและรูปแบบการโจมตีใหม่ๆ มาปรับปรุงแผนรองรับและทดสอบระบบให้ทันสมัย นับว่าภัยคุกคามข้ามพรมแดน ถือเป็นภัยคุกคามระดับโลกที่ก้าวข้ามความเป็นประเทศ (Transnational) เปรียบเสมือนการแพร่ระบาดของโรค ซึ่งทั่วโลกและในยุโรปต่างต้องเพิ่มความระมัดระวังอย่างยิ่ง
“เมื่อสถาบันการเงินของไทยมีระบบและฐานข้อมูลรองรับ ที่มั่นคง ไม่ได้ถึงขนาดไม่มีข้อมูลรองรับ แต่การเบิกเงินสดมาเก็บไว้กับตัวอาจก่อให้เกิดอันตรายและความเสี่ยงในด้านอื่นแทน ยอมรับว่า ขณะนี้เกิดธุรกิจเติบโตขึ้นเหมือนช่วง Y2K สิ่งที่ต้องขบคิดต่อคือ Quantum Computer ที่ต้องยกระดับความปลอดภัยให้ทัน” นายวินิจ กล่าว .-
#ปลัดคลัง, #กรุงไทย, #ไซเบอร์, #แฮกเกอร์AI, #การบินไทย, #ข้อมูลผู้โดยสาร, #ถกด่วน, #ช่องโหว่ไซเบอร์, #คลังสั่งแบงก์รัฐ, #วาระแห่งชาติ, #AIโจมตี, #ภัยไซเบอร์,#Finance newscenter,